
LiteLLM / Trivy Tedarik Zinciri Saldırısı 2026
LiteLLM Ekosisteminde Güvenlik Olayı
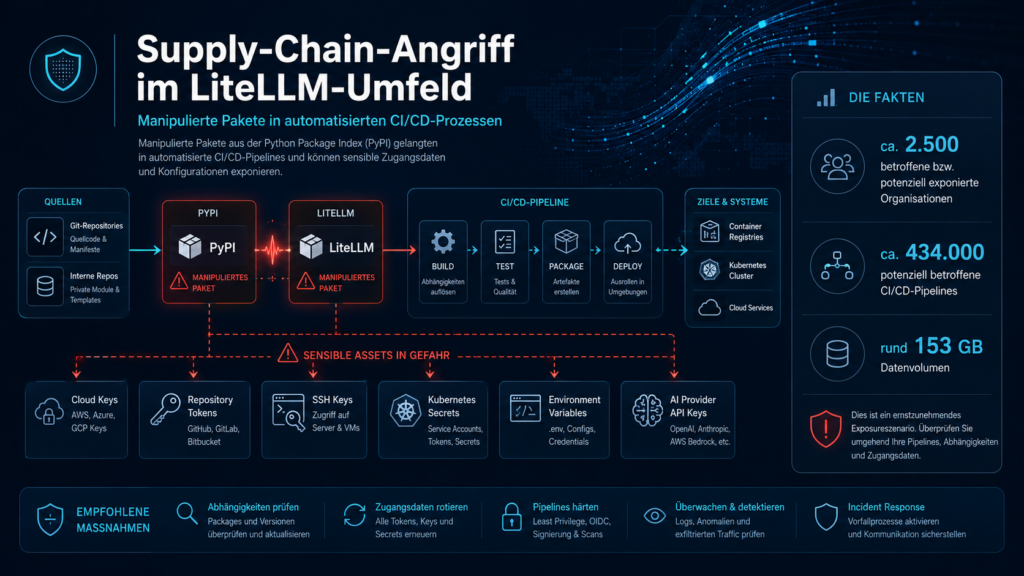
Mart 2026’da LiteLLM ile bağlantılı kötü amaçlı paketler PyPI üzerinden dağıtıldı. Güvenliği ihlal edilmiş sürümler yalnızca kısa bir süre boyunca erişilebilir olsa da otomatik derleme, test ve dağıtım süreçlerine ulaşma potansiyeline sahipti. Bu durum özellikle kritiktir; çünkü CI/CD ortamları çoğu zaman geniş yetkilere ve hassas kimlik bilgilerine erişime sahiptir. Bunlar arasında bulut erişim bilgileri, repository token’ları, SSH anahtarları, Kubernetes secret’ları ve yapay zekâ sağlayıcılarına ait API anahtarları yer alabilir.
Kamuya açık raporlara göre yaklaşık 2.500 kuruluş etkilenmiş veya potansiyel olarak risk altında kalmış olabilir. Yaklaşık 434.000 CI/CD pipeline’ın olayla ilişkili olabileceği ve yaklaşık 153 GB verinin potansiyel olarak dışarı aktarılmış olabileceği belirtilmektedir. İlgili veri setlerinde yer almak, otomatik olarak başarılı bir saldırının veya sistem ihlalinin gerçekleştiği anlamına gelmez. Bununla birlikte şirketlerin bu olayı, sistemlerini teknik olarak incelemek, olası güvenlik ihlallerini araştırmak ve potansiyel olarak etkilenmiş kimlik bilgilerini proaktif olarak yenilemek için bir fırsat olarak değerlendirmesi önerilir.
Sistemleriniz Etkilendi mi?
Kötü amaçlı LiteLLM paketleriyle bağlantılı olarak birçok kuruluş, kendi geliştirme, derleme veya dağıtım ortamlarının etkilenip etkilenmediği sorusuyla karşı karşıya.
İlk ve yapılandırılmış bir değerlendirmeyi desteklemek amacıyla pratik bir potansiyel etkilenme değerlendirme rehberi hazırladık.
Rehber, BT, DevOps ve güvenlik ekiplerinin şu konularda desteklenmesini amaçlamaktadır:
- ilgili sistemleri ve CI/CD pipeline’larını belirlemek,
- kullanılan paket sürümlerini kontrol etmek,
- potansiyel maruziyet noktalarını tespit etmek,
- hangi kimlik bilgilerinin ve secret’ların özellikle incelenmesi gerektiğini belirlemek ve
- hangi durumlarda ek önlemlerin gerekli olabileceğini değerlendirmek.
Potansiyel olarak etkilenmiş olmak, otomatik olarak başarılı bir saldırının veya veri sızıntısının gerçekleştiği anlamına gelmez.
Önemli olan, kuruluşların risklerini güvenilir biçimde değerlendirebilmesini ve gerektiğinde hızlı şekilde aksiyon alabilmesini sağlayan yapılandırılmış ve izlenebilir bir teknik inceleme gerçekleştirmektir.
Potansiyel etkilenme durumunu değerlendirmeye yönelik rehberimizi buradan ücretsiz olarak indirebilirsiniz.