
LiteLLM-/Trivy Supply-Chain-Angriff 2026
Sicherheitsvorfall im LiteLLM-Umfeld
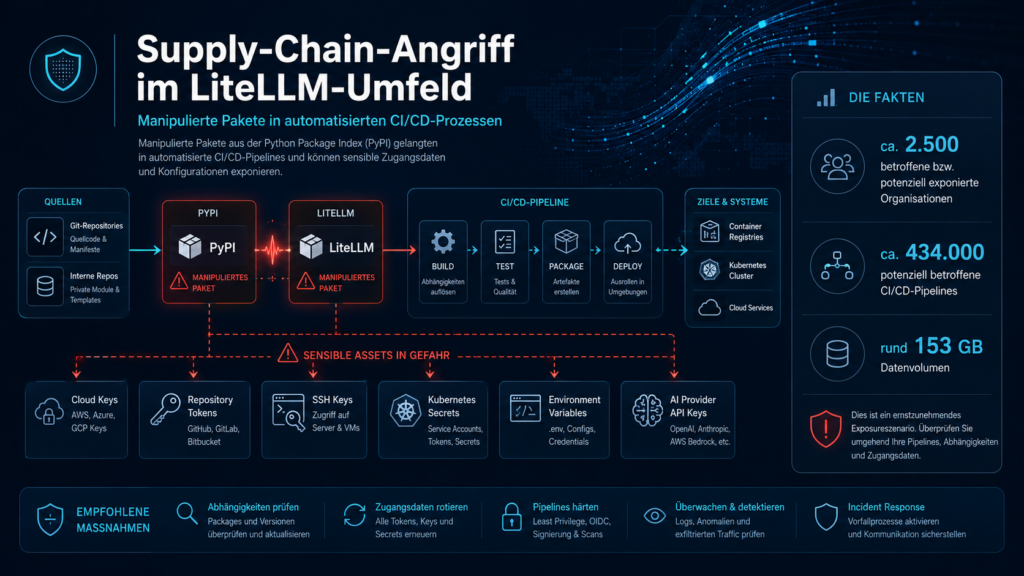
Im März 2026 wurden im Umfeld von LiteLLM manipulierte Pakete über PyPI verbreitet. Obwohl die kompromittierten Versionen nur für kurze Zeit verfügbar waren, konnten sie automatisierte Build-, Test- und Deployment-Prozesse erreichen. Besonders kritisch: CI/CD-Umgebungen verfügen häufig über weitreichende Berechtigungen und Zugriff auf Cloud-Zugangsdaten, Repository-Tokens, SSH-Schlüssel, Kubernetes-Secrets oder API-Keys von KI-Providern.
Öffentliche Berichte sprechen von rund 2.500 betroffenen bzw. potenziell exponierten Organisationen, etwa 434.000 CI/CD-Pipelines und einem möglichen Datenabfluss von rund 153 GB. Eine Nennung in den entsprechenden Datensätzen bedeutet dabei nicht automatisch, dass ein erfolgreicher Angriff stattgefunden hat. Unternehmen sollten den Vorfall dennoch zum Anlass nehmen, ihre Systeme technisch zu überprüfen, mögliche Kompromittierungen zu analysieren und betroffene Credentials vorsorglich zu rotieren.
Sind Ihre Systeme betroffen?
Im Zusammenhang mit den manipulierten LiteLLM-Paketen stellt sich für viele Unternehmen die Frage, ob eigene Entwicklungs-, Build- oder Deployment-Umgebungen potenziell betroffen sein könnten.
Um eine erste strukturierte Einschätzung zu ermöglichen, haben wir eine praxisorientierte Anleitung zur Betroffenheitsabgrenzung erstellt. Sie unterstützt IT-, DevOps- und Security-Verantwortliche dabei, relevante Systeme und CI/CD-Pipelines zu identifizieren, eingesetzte Paketversionen zu überprüfen und mögliche Expositionspunkte einzugrenzen.
Die Anleitung zeigt, welche Prüfungen jetzt sinnvoll sind, welche Zugangsdaten und Secrets besonders berücksichtigt werden sollten und wann weitergehende Maßnahmen erforderlich sind.
Eine potenzielle Exposition bedeutet dabei nicht automatisch, dass ein erfolgreicher Angriff oder Datenabfluss stattgefunden hat. Entscheidend ist eine nachvollziehbare technische Prüfung, um Risiken belastbar bewerten und gegebenenfalls schnell reagieren zu können.
Unsere Anleitung zur Betroffenheitsabgrenzung steht Ihnen hier kostenfrei zum Download zur Verfügung.